
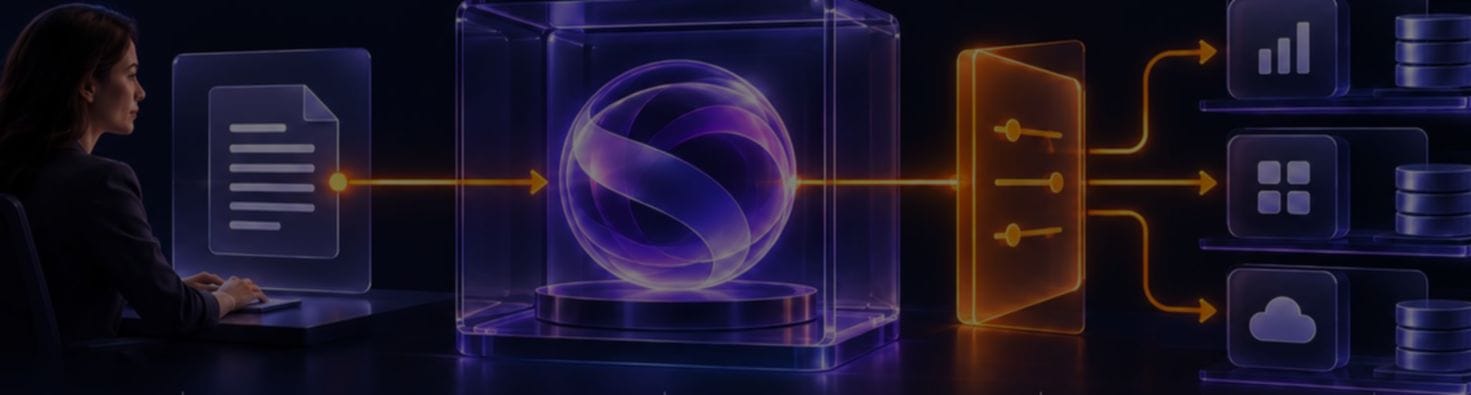
Wo Daten liegen, was ein Agent darf, wer freigibt.
Eine Aufgabe mit Verantwortlichem, ein Agent in einer definierten Umgebung, Kontrollen über Zugriff und Aktionen, freigegebene Zielsysteme. Wir trennen, was heute läuft, von dem, was geplant ist.
Workflow
Eine Aufgabe mit einem Verantwortlichen.
Agent
Läuft in einer definierten Umgebung, lokal oder im Rechenzentrum des Partners.
Kontrolle
Berechtigungen, Budgets und Freigaben, jeder Schritt in der Spur.
Systeme
Freigegebener Zugriff auf Ihre Systeme, nichts darüber hinaus.
Konzeptdarstellung, kein geprüftes Implementierungsdiagramm.
Heute umgesetzt, geplant, in Entwicklung. Getrennt ausgewiesen.
Für jede Kontrolle steht, was KIONOVA gateway heute leistet und was mit QUORIXX in Entwicklung ist.
| Kontrolle | Heute (KIONOVA gateway) | In Entwicklung (QUORIXX, Konzept) |
|---|---|---|
| Datenstandort | Datenklassen je Anfrage. Streng geht nur zu lokalen Modellen, vertraulich wird umgeleitet. Inhalte werden ab Werk nicht gespeichert. | Geheimnisse und Zugangsdaten außerhalb der Agentenumgebung, Freigabe nur für eng begrenzte Zugriffe. |
| Identität | Virtueller Schlüssel je Arbeitsplatz, nur als Hash gespeichert, sperrbar. Verwaltung mit Rollen und eigener Anmeldung. | Getrennte Identitäten für Anfrage, Bewertung, Freigabe und Ausführung. Eine Identität darf nicht alle drei Rollen tragen. |
| Werkzeugrechte | Modell-Allowlist, Token-Deckel, Regeln je Rolle. Werkzeugaufrufe werden beobachtet und protokolliert. | Durchsetzung je Werkzeugaufruf vor der Ausführung, an einem geschützten Ausführungspunkt. |
| Freigaben | Allow, ask, deny. Anfragen mit ask warten auf eine Person mit Rolle und Recht. | Aktionsgebundene Freigabe mit Ziel, Parametern, Umfang und Ablauf. Quorum aus unabhängigen Rollen für hohe Risikoklassen. |
| Protokollierung | Flugschreiber: verkettete Spur mit Zeit im Hash, verankert bei Zeitstempeldienst und WORM-Senke, signierte Laufquittungen, offener Prüfer. | Nachweisschicht außerhalb der Reichweite des Agenten, Export in externe, unveränderliche Systeme. |
| Ausnahmen | Fehler des Anbieters gehen unverändert durch. Erschöpftes Budget lehnt ab. Abbruch durch den Client stoppt den Aufruf. | Fail closed: Ist eine Kontrolle nicht erreichbar, findet die geschützte Aktion nicht statt. |
| Abschaltung | Schlüssel und Arbeitsplätze sperren, Regeln auf deny, Verwaltung getrennt vom Proxy. | Widerruf von Freigaben und Zugangsdaten je Aktion, Notzugang mit Protokoll. |
KIONOVA® gateway
VerfügbarDer durchsetzbare Punkt im Bild: Zugang, Berechtigungen und Nachweis an einer Stelle.
- Position in der Architektur: Action Gateway, Policy Engine und Nachweisschicht (Flugschreiber).
- Rechte, Budgets und Freigaben je Arbeitsplatz, für beide gängigen API-Dialekte.
- Der Flugschreiber macht jeden Schritt offline prüfbar und liefert prüfbare Nachweise für AI Act, DORA und DSGVO.
- Betrieb als Teil der gemeinsamen Auslieferungslösung mit BrainQubes.
Vom Rechenzentrum bis in das Unternehmen. Jedes Glied mit seinem Sicherheitsargument.
Rechenzentrum
BrainQubes: modulare KI-Rechenzentren in Europa, eigene Hardware, Betrieb unter europäischer Kontrolle.
Modelle
Laufen dort oder lokal beim Kunden. Die Datenklasse entscheidet, welcher Anbieter eine Anfrage sehen darf.
KIONOVA® gateway
Der einzige Zugang für das Unternehmen. Anbieterschlüssel bleiben im Tresor, Arbeitsplätze bekommen virtuelle Schlüssel.
Arbeitsplätze
SEPP, sepp mini, eigene Anwendungen und Entwicklerwerkzeuge sprechen ihren gewohnten Dialekt.
Nachweis
Verkettete, verankerte, offline prüfbare Spur. Die Revision prüft ohne den Hersteller.
QUORIXX
KonzeptAktionskontrolle für KI-Agenten. Kein Quorum. Keine Aktion.
QUORIXX ist ein von BrainQubes initiiertes Produktkonzept in Evaluierung. Eine unabhängige Kontrollschicht bewertet eine konkrete Aktion vor der Ausführung und erlaubt sie, verweigert sie oder holt die Freigabe bestimmter Personen oder Systeme ein. Die KI darf eine Aktion anfragen. Sie kann sich keine Befugnis selbst erteilen.
KIONOVA ist als Technologiebeitrag vorgeschlagen: Integration in KI-Workflows, Aktionen an durchsetzbaren Punkten sichtbar machen, Werkzeugeinsatz an den Kontrollpfad anbinden.
Zielarchitektur in sieben Stufen
KI-Agent
Schlägt eine Aktion vor: API-Aufruf, Abfrage, Dateiänderung, Prozess, Verbindung.
Action Gateway
Kontrollierter Eingang, normalisiert die Anfrage, verhindert direkten Zugriff.
Policy Engine
Bewertet Identität, Zweck, Ziel, Datenklasse, Parameter, Kontext. Vergibt eine Risikoklasse.
Approval Service
Holt Freigaben ein, gebunden an einen unveränderlichen Aktionsdatensatz mit Ablauf.
Secret Broker
Zugangsdaten liegen nie beim Agenten. Nach gültiger Entscheidung ein kurzlebiges, eng begrenztes Token.
Execution Gateway
Prüft Entscheidung, Token, Parameter und Ablauf unmittelbar vor der Ausführung erneut.
Audit Layer
Anfragen, Regeln, Freigaben, Freigabe von Zugangsdaten und Ausführung, außerhalb der Reichweite des Agenten.
Die zentrale Regel: QUORIXX kontrolliert die Aktion, die ausgeführt wird, nicht nur die erklärte Absicht des KI-Systems.
Risikoklassen
| Klasse | Beispiele | Entscheidung |
|---|---|---|
| Niedrig | Nicht sensible Informationen lesen, freigegebenes Werkzeug nutzen. | Automatisch erlaubt, innerhalb definierter Grenzen. |
| Mittel | Interne Daten, unkritische Systeme ändern, nach außen kommunizieren. | Freigabe durch eine verantwortliche Person oder einen definierten Dienst. |
| Hoch | Geheimnisse, Produktion, personenbezogene Daten, Finanzen, Identitätssysteme. | Unabhängige mehrstufige Freigabe oder Quorum. |
| Verboten | Aktionen außerhalb des erlaubten Geschäfts- und Sicherheitsmodells. | Immer blockiert, unabhängig von der Erklärung des Agenten. |
Gestaltungsprinzipien
Fail closed
Ist eine Kontrolle nicht verfügbar, findet die geschützte Aktion nicht statt.
Least privilege
Nur die Werkzeuge und Rechte, die die Aufgabe braucht. Keine Admin-Schlüssel beim Agenten.
Aktionsgebundene Freigabe
Einmalig oder kurzlebig, nur für genau diesen Aktionsdatensatz.
Getrennte Pflichten
Anfrage, Bewertung, Freigabe, Zugangsdaten und Ausführung in getrennten Identitäten.
Geschützte Evidenz
Der Agent kann Nachweise nicht löschen oder umschreiben.
Kein direkter Bypass
Netz, Identitäten und Rechte machen den kontrollierten Pfad zum einzigen praktikablen.
Unabhängiges Quorum
Mehrere Freigaben aus verschiedenen Rollen und Vertrauensdomänen.
QUORIXX ist ein Produktkonzept in Evaluierung, initiiert von BrainQubes. Erster Meilenstein ist ein begrenzter Prototyp, der vier Eigenschaften nachweist: kein Umgehen des geschützten Ausführungspfads, kein Zugriff auf geschützte Zugangsdaten ohne Freigabe, keine Wiederverwendung einer Freigabe für eine andere Aktion, keine Veränderung des Nachweisprotokolls. Eine Aussage über die Abwehr aller Angriffe wäre verfrüht. Ziel ist eine messbare Sicherheitsgrenze, deren Abdeckung und Lücken unabhängig getestet werden können.
Laut Konzeptpapier ist fragmentiX als weiterer Technologiebeitrag vorgeschlagen.
Architektur besprechen?
Wir zeigen den Kontrollpfad an einem echten Aufruf: Entscheidung, Eintrag, Ausführung, Prüfung.